Databricks 用领域知识注入提升 LLM 对 npm 二进制恶意包的检测能力
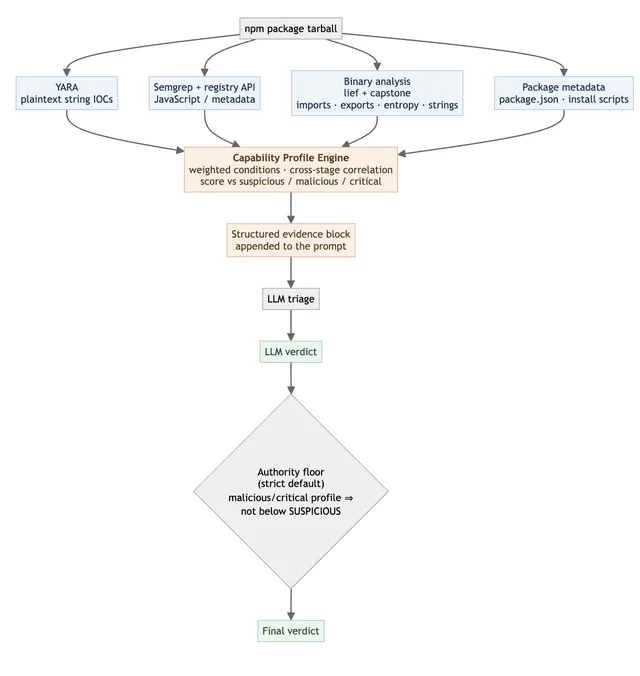
Databricks 自 2025 年 11 月起收集 npm 恶意样本,在扫描并核实的 11,413 个 package-version 中,96.2% 将载荷藏在源码或外部服务器,仅 3.8%(432 个)捆绑二进制,但这类包无法得出明确恶意结论的比例是纯源码包的两倍以上(14.4% vs 6.2%)。团队评估了 9 个模型(含 Claude Haiku 4.5、Gemini 3.5 Flash、GPT-5.4-nano、Qwen3-Next 80B 等),并在推理阶段注入预计算的静态证据作为能力画像,以提升预算级与前沿模型的检测质量。
包”。2025 年。https://sourcecodered.com/indonesianfoods-npm-worm/ [3] Kieran Miyamoto。“朝鲜 npm 包”。https://dprk-research.kmsec.uk/ [4] Amazon。“Amazon 识别出开源供应链攻击背后的朝鲜黑客组织”。2026 年。https://aws.amazon.com/blogs/security/amazon-identifies-north-korean-hacker-group-behind-open-source-supply-chain-attacks/ [5] OpenSourceMalware。“PolinRider:朝鲜威胁行为者在数百个 GitHub 仓库中植入恶意软件”。2026 年。https://github.com/OpenSourceMalware/PolinRider [6] Zscaler。“追踪 Shai-Hulud:深入解析 ChainDrop NPM 蠕虫”。2026 年。https://www.zscaler.com/blogs
匹配字段正文
