Sasha Blumenfeld ·2026年10月30日
一年前,OpenRouter 上的大多数公司只在少数几个团队中使用 AI。如今,它正扩展到各个部门。在 10 人或以上团队中使用 OpenRouter 的人数增长了 70 倍,随着更多工作转移到智能体上,平均每个组织运行的活跃 API 密钥数量是原来的三倍。
负责管理这一切的管理员们一直在提出同样的要求:为整个组织制定一套统一的规则,同时留出空间,为需要更多额度的人设置例外。
我们重新构建了 Guardrails 的配置方式,管理员现在可以设置组织范围的限制,在限制内为不同人员分配不同的预算和模型访问权限,并单独修改每项策略。
要开始使用,请打开工作区的 Guardrails 页面 来设置策略,或阅读 Guardrail 策略文档.
我们为何改变 Guardrails
我们构建第一版 Guardrails 时,针对的是更早的模式:少数几个团队、少量 API 密钥。如今我们看到成百上千名员工通过 SSO 登录,每位工程师的笔记本电脑上运行着编码智能体,平台团队则要对这一切的成本负责。
这种转变体现在客户对我们的要求中:
- 按人设置预算,并允许例外。 团队希望为所有人设置默认的月度或周度预算,并为需要的人设置更高的预算。由于每个预算级别对应一个 guardrail,一位客户原本要为大约 1,200 名员工每人创建一个单独的 guardrail。
- 默认值从保守开始。 客户希望新成员从最保守的设置开始,之后再逐步获得更多权限。旧模型的工作方式正好相反:工作区默认值是任何人能获得的上限,其他每个 guardrail 只能在此基础上收紧。
- 一条规则适用于多个工作区。 拥有多个业务部门的公司希望一次性设置 ZDR、提供商和区域规则,而不是把同一个 guardrail 复制到每个工作区。
- 一种处理请求的方式。 管理员不断收到为项目申请更高预算或访问新模型的请求,他们希望批准这类请求只需快速改动,而不是重新构建。
一些客户现在已在 Guardrails 之上构建了自己的内部工作流。员工申请更高的预算或为项目访问特定模型,并说明理由,管理员批准。借助独立的策略类型和组织设定的限制,批准该请求只需一次改动。他们只需为这个人分配不同的预算或模型访问策略,它就会自动保持在组织限制之内。
组织限制与工作区默认值相互分离
组织管理员现在可以为整个工作区设置限制,例如最高预算、零数据保留要求,或允许使用哪些模型和提供商。这些限制适用于工作区内的每位成员和每个 API 密钥,包括拥有自己预算或模型策略的人。
在这些限制之内,工作区管理员设置默认值。新成员一加入就会获得默认预算和模型列表,管理员可以为特定人员分配更高的预算或访问更多模型。这些都不能超出组织的限制。
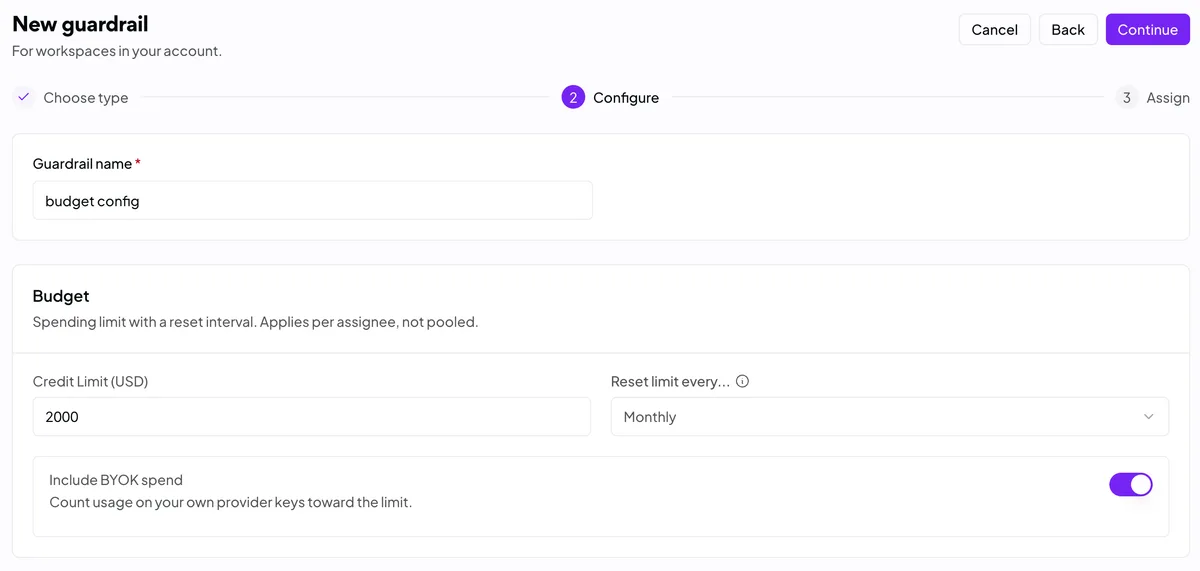
在实践中,这看起来像是:组织管理员将 Engineering 工作区限制为每人每月 2,000 美元、仅限 ZDR 提供商,并且禁止访问某个高成本模型。工作区管理员将新成员的默认值设为每月 200 美元,并使用团队的标准模型。新加入的工程师会自动获得这 200 美元的默认值。领导智能体项目的高级工程师可以获得每月 1,500 美元和访问更多模型的权限。工作区中任何人都不能超过每月 2,000 美元,也不能使用非 ZDR 提供商。
预算、模型访问和内容审核是相互独立的策略
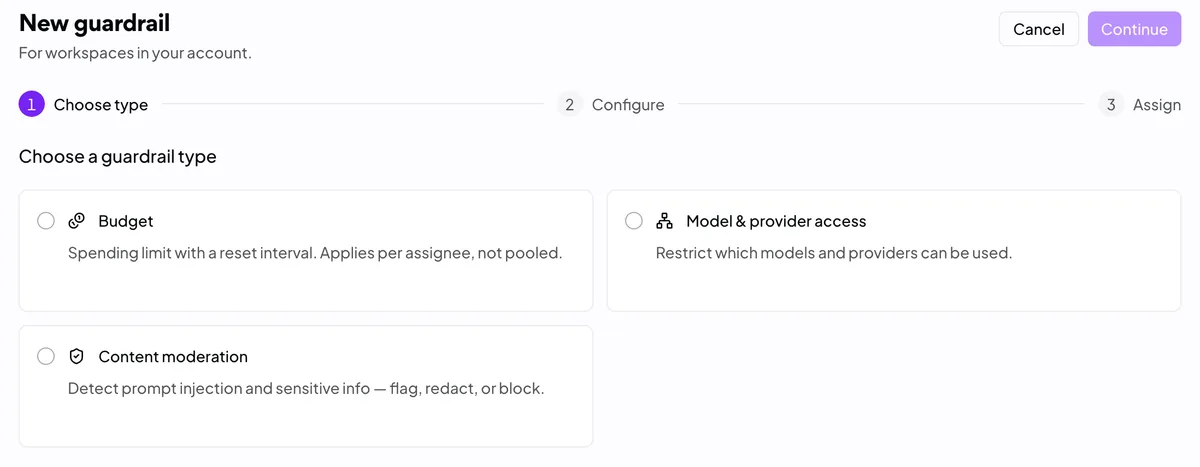
过去,一个 guardrail 会将预算、模型和提供商访问权限以及内容审核打包成一个命名对象。现在它们分为三种独立的策略类型:
- 预算 设置以美元计价的支出上限,按日、周或月重置。
- 模型和提供商访问 控制可以使用哪些模型和提供商、ZDR 以及数据区域。
- 内容审核 涵盖提示注入防护、敏感信息检测和自定义内容过滤器。
我们将它们拆分,是因为它们不会一起变化。一个人的预算可能随着每个新项目而变化,而团队的模型列表和审核规则可能几个月都保持不变。
现在团队共享一个模型访问策略和一个审核策略,你可以只修改某个人的预算,而不影响其他任何内容。
向后兼容
你无需做任何改动即可保持当前设置。现有 guardrails 保留其 ID 并执行相同的规则,guardrails API 和 Terraform 资源照常工作。现在每个 guardrail 还会显示为独立的预算、模型访问和审核策略,因此你可以在准备好时逐个工作区迁移。
如果你通过 API 或 Terraform 管理 guardrails,请先阅读 迁移到 Guardrail 策略 ,因为在仪表板中所做的更改不会同步回你的配置。
开始使用
要试用,请在你管理的任意工作区中打开 Guardrails 页面。你现有的 guardrails 已经作为独立策略存在。一个不错的起点是提高某个人的预算,而不影响其他任何内容。组织管理员可以从工作区范围的 guardrails 中设置组织范围的限制。完整设置请参阅 Guardrail 策略文档.
常见问题
什么是 OpenRouter Guardrails?
Guardrails 让组织能够控制其成员和 API 密钥的支出、模型和提供商访问权限以及内容审核。
我可以为不同的人设置不同的 AI 预算吗?
可以。为成员或 API 密钥分配预算策略。它按日、周或月重置,且不能超过组织管理员设置的限制。
预算在工作区内是共享的吗?
不是。每个预算按成员或按 API 密钥单独适用,而不是共享池。每月 100 美元的限制意味着每个人最多可花费 100 美元。
我现有的 guardrails 会怎样?
它们继续执行相同的规则并保留各自的 ID。现在每一个还会显示为最多三个独立策略。
我需要迁移到新的 API 吗?
不需要。现有的 guardrails API 和 Terraform 资源继续正常工作。新的策略端点与它们并存于 /api/v1/guardrails/policies.
谁可以管理 guardrail 策略?
组织管理员可以管理所有策略,包括组织级限制。工作区管理员管理工作区内的策略。