 AI 热点
十月对安全团队来说是异常忙碌的一个月。 共发布了 17,050 个新 CVE,平均每天约 550 个。这几乎是 2025 年 10 月的四倍,也是有记录以来单月最多的一次。漏洞出现的速度前所未有,而无论团队规模大小,要迅速对它们进行分诊都很困难。
然而,积压的工作往往非常常规:这里升级一下版本,那里重新构建一个镜像。大多数时候,你只是在及时跟进补丁版本,然后确认没有任何东西出现故障。
如今,我大致把工作中的 AI 应用分为三种:
-
亲自操控: 现在,我们大部分时间都在这样做。在你选择的命令行界面或应用中与 AI 协作,快速产出变更。
-
汇报: 让 AI 按要求或自动将信息浓缩成消息、电子邮件或仪表板,以及读取日志、解读指标等。
-
任务移交: 真正把一项任务的完整执行能力交给智能体,并尽可能减少人的思考或参与。
任务移交似乎是最少见的,而这正是我们在 OpenHands 投入大量时间进行实验的领域。CVE 修复只是众多常见工程任务中的一个例子,这些任务似乎非常适合交由智能体进行更高程度的自主控制。我真心相信, 至少 80% 的 CVE 修复工作都可以由自主智能体完成,人们只需审查特定变更,并对需要判断的事项作出决定。
在 OpenHands,我们已经将大部分修复工作交给智能体工作流:智能体选择修复方案、创建 PR、合并低风险 PR,并跟踪每项修复,直至其完成部署。我们每天只需阅读一条 Slack 消息并审查几个 PR。我们在 推出 OpenHands Teams时将这一工作流开源,你可以按照下文亲自试用。本文将更深入地介绍该工作流的组成部分和设计,希望能帮助读者迅速搭建并运行一条自动化 CVE 修复流水线!
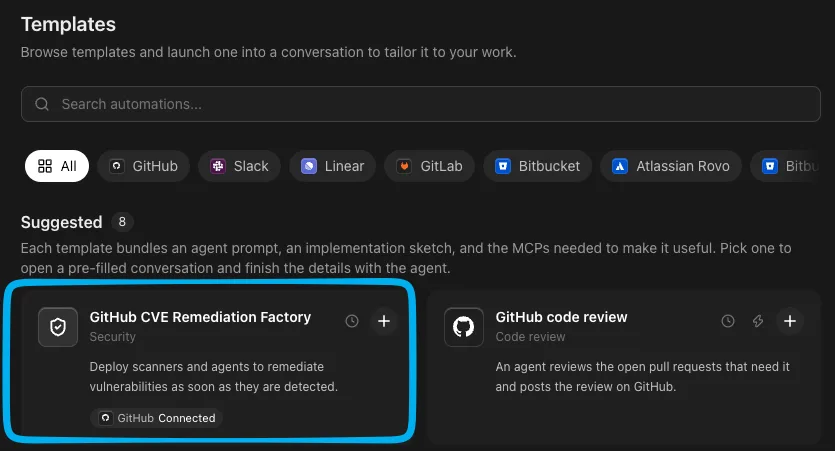
如果你只想看看它如何在自己的技术栈上运行,本文中的所有内容现在都已作为自动化模板提供:下载 OpenHands、创建账户、找到 GitHub CVE Remediation Factory 模板,然后以此为起点即可!
为什么 CVE 适合交给智能体处理
许多工程工作的成效很难评判。重构后是否更好了?文档是否更清晰了?人们可以各执一词。
然而,CVE 修复几乎没有争论空间。部署扫描流水线后,漏洞一经报告便会出现,而修复发布后便会消失。如果漏洞数量下降且没有任何东西出现故障,那么这项工作就是成功的。在所有人都争相确定究竟该如何衡量 AI 输出质量的当下,能有一种无可争辩的结果评判机制让我非常兴奋。下面深入看看我们构建的系统。我会介绍我们采用的方法,并针对软件构建和交付的多种方式提供一些通用建议。
第 1 步:了解你交付的内容
你需要全面掌握自己的交付物,才能生成一份准确的漏洞扫描目标清单。对 OpenHands 而言,在任何智能体运行之前,我们都需要清点部署的每一个镜像,包括 Redis 或 Keycloak 等第三方镜像。
不要手工维护这份清单。只要有人添加一项服务或新的依赖,它就会立刻过时。我们每次进行漏洞扫描时都会生成清单。由于 OpenHands 可以部署到 Kubernetes 环境中, 我们已经有了 Helm Chart ,其中记录了客户可能会一并部署的每个镜像。脚本会检出我们最新发布标签对应的 Helm Chart,在启用所有可选组件的情况下进行渲染,收集所有可能被部署的镜像,然后将它们传入扫描流水线。
对我们而言,Helm Chart 是一种方便的兜底手段,也是任何使用 Kubernetes 的团队都可以采用的良好起点。在其他环境中,清单可能来自:
-
你的生产代码仓库。 扫描每个会发布到生产环境的代码仓库中的锁定文件、Dockerfile 和清单文件。
-
你的容器注册表。 Amazon ECR、Google Artifact Registry 等服务保存着你推送过的每一个镜像。
-
你的软件包代理。 内部 Artifactory 或 Nexus 可以显示构建过程实际拉取了哪些 Maven、npm 或 PyPI 软件包。
-
当前正在运行的所有内容。 列出线上集群或 ECS 服务中的镜像,可以发现那些从未进入代码仓库或 Chart 的内容。
第 2 步:使用至少两种工具进行扫描
我们同时使用 Trivy 和 Grype 扫描每个镜像。它们采用不同的漏洞数据,并在不同位置查找漏洞,因此各自都能发现对方遗漏的问题。例如,以下是它们在两个旧的公开镜像 redis:6.0.5 和 python:3.9.0-slim上于 11 月 17 日发现的结果。Trivy 报告了 630 个漏洞,Grype 报告了 743 个,但只有 462 个同时被两者发现。两者合计发现了 911 个不同的漏洞:
| 发现情况 | 示例 | 所在位置 | |
|---|---|---|---|
| 两种工具均发现 | 462 | liblz4 中的 CVE-2021-3520(严重) | Debian 系统软件包 |
| 仅 Trivy 发现 | 168 | Go 1.13.10 中的 CVE-2021-44716(高危) | 编译进 Redis gosu 辅助程序中的 Go 代码 |
| 仅 Grype 发现 | 281 | redis-server 6.0.5 中的 CVE-2021-32762(高危) | Redis 和 Python 本身,以及只有 Grype 数据中才包含的 Debian 安全公告 |
这些差异可能很隐蔽,关键在于了解各工具的盲区。例如,Grype 可以识别并非通过软件包管理器安装的软件包,因此在 Redis 镜像中发现了 36 个问题。Trivy 会读取 Go 程序中的版本信息,并检测到 Redis gosu 辅助程序所捆绑 Go 版本中的漏洞。每一种漏洞扫描工具都会存在盲区,而其他工具或许能够弥补这些盲区。
扫描任务每天通过 GitHub Actions 运行,并将结果提交到一个 scan-results 分支:每个镜像一份摘要、每项发现及其对应的修复版本,以及用于分析趋势的每日快照。
第 3 步:决定由谁阅读哪些内容
这可能是整个流程中最重要的决定。安全团队本就淹没在人和 AI 生成的海量信息中,因此我们从一开始就明确规定了人们要查看什么,以及他们 永远不会 查看。漏洞仪表板、图表和表格自有其用武之地,但在像 10 月这样的月份里,你只需要看到数字快速、安全地下降。因此,OpenHands 没有人会阅读这条流水线的原始扫描输出。那是数千行 JSON,专门按照便于智能体处理的方式组织。
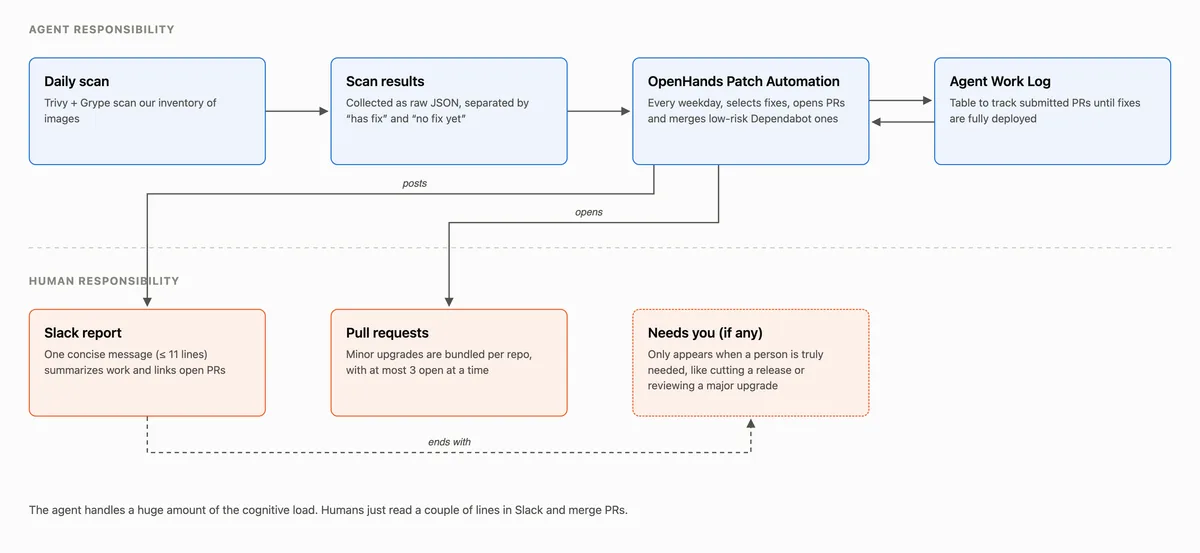
每天,人们只需查看两样东西:一条 Slack 消息和最多 3 个 PR。我发现,认知负担的降低直接得益于受限的工作量(每天一次)和受限的 Slack 消息(最多 11 行)。这确实是让这套工作流实现 真正的 自动化、让我和队友能够专注于更重要任务的重大改变。你也 完全可以 打开一个 Claude Code 会话,埋头干上几个小时,然后提交 50 个 PR 来修复漏洞。但下个月呢?再下个月呢?
当一切处理完毕后,我们每天看到的全部内容就是一条 Slack 消息:
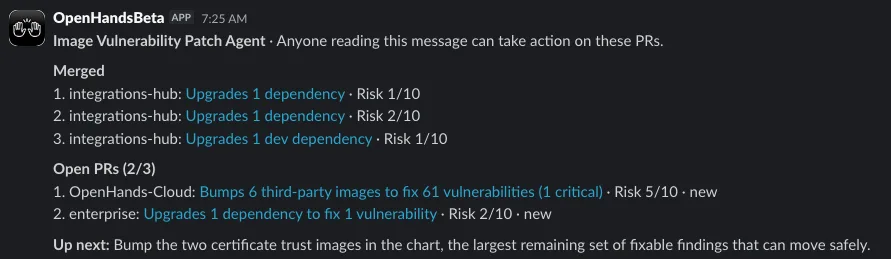
消息有时会以一句简短的“需要你处理”结尾。这是智能体对哪些事项可能需要人工介入的最佳判断,例如发布新版本,或合并一个已经等待数周的 Chart 版本更新;是否采取行动则由人决定。
第 4 步:编写自动化提示词
该智能体是一项 OpenHands 自动化任务,每个工作日根据一条提示词运行。它遵循一套非常简单且受约束的启发式规则,并由此提供了非常一致的结果:
-
首先读入:
-
扫描结果
-
工作日志:一个 Markdown 文件,其中用表格记录正在处理或已经合并的 PR,以及它们修复了哪些 CVE
-
过去 15 天内 Slack 上的所有回复或人类在 PR 上的评论,用于影响其行为
-
通读扫描结果和上述上下文,然后只需挑选几项能够以最低风险修复最多严重或高危 CVE 的变更
-
同时最多保留 3 个由自己创建且尚未关闭的 PR,为每个 PR 分配风险评分,并将其记入工作日志
-
发布一条 Slack 消息,其中包含摘要和 PR 链接
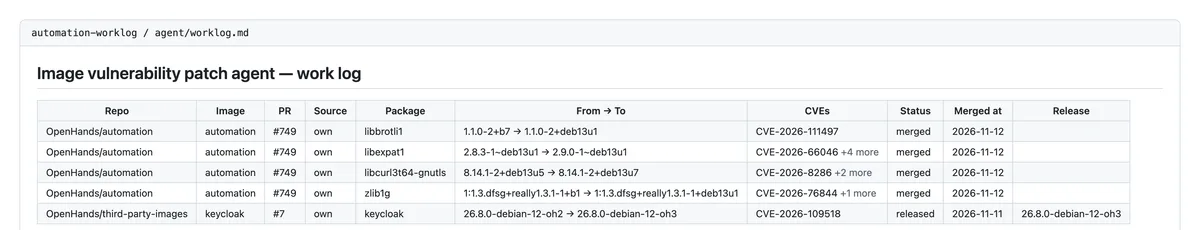
除了这些约束之外,工作日志这个概念本身并不新鲜,但对于自主负责某项能力的智能体工作流尤其有用。由于每次运行都会从一个全新的沙箱开始,我们需要一种可靠且能够自行清理的方式,让智能体管理工作队列。它只需维护一张 PR 表格,持续保留其中的 PR,直到该 PR 声称修复的 CVE 确实不再出现在最新扫描结果中,届时再将其移除。
另外几条规则对于降低认知负担尤其有帮助:
-
直接合并简单的变更。 我们已经有 Dependabot 在创建升级 PR。当检查通过且风险评分较低时,智能体每次运行最多合并 3 个。
-
打包处理。 每个仓库创建一个 PR,其中包含多项次要版本和补丁版本升级。重大版本升级则单独创建 PR,这样升级包无需深入审查即可迅速合并。
-
遭到拒绝就接受。 如果有人关闭了 PR 而没有合并,智能体会将此记录在工作日志中,并且不会再次创建该 PR。
-
使用机器人账户。 每次提交和每个 PR 都来自机器用户。这意味着你只 需要 再安排一名人类参与流程,而不必由一人提交 PR、另一人负责审查。这也能为智能体的表现和吞吐量提供更完善的审计记录。
仍然需要人类参与的环节
随后,人们会介入处理其余可能需要判断的工作:
-
重大版本升级 ,其中包含智能体无法排除的破坏性变更。
-
真正的漏洞: 没有已发布修复方案的发现项,或者需要判断我们的代码是否确实可被利用的情况。
-
发布。 合并修复并不能立即保护任何人,只有发布新版本并由 Chart 采用该版本后才行。每个组织对“发布”的定义都不一样,因此,为 CVE 修复制定完成标准也是智能体自动化可以协助完成的工作。
进展如何
自上个月启动这一流程以来,我们构建的镜像中可修复的严重漏洞已从峰值 87 个降至 5 个,可修复的高危漏洞则从 1,997 个降至 188 个。在我们发布的所有内容中,包括第三方镜像,可修复的严重和高危发现项已经减少了一半。
下一步
我们每天都在评估,可以安全地将多少这类工作交给 AI 自动化任务。如果你想从自己的技术栈着手,请下载 OpenHands、创建账户并设置 GitHub CVE 修复工厂 模板。
想观看现场搭建过程吗?欢迎参加我们在 12 月 8 日举办的技术网络研讨会,届时我们将使用 OpenHands 构建一套 CVE 修复工作流,从存在漏洞的依赖项一直处理到可供审查的拉取请求。 立即预约席位 →
准备好开始了吗? 免费试用 OpenHands Teams 30 天。
深入我们的 CVE 软件工厂:OpenHands 如何修补自己的镜像
OpenHands Teams 正式发布:跨越企业版门槛,构建自动化工程工作流
别再手动选择编码模型
从我们的博客获取实用洞见来自 OpenHands 团队的洞见与最新动态
订阅我们的新闻简报,获取最新动态、活动信息和社区洞见。
感谢你的提交!
构建自主软件开发的开放标准。OpenHands 是安全、透明且模型无关的编码智能体的基础,让每个软件团队都能在完全掌控的前提下更快地进行构建。
加入社区加入社区© 2026 OpenHands——保留所有权利隐私政策联系我们


